跳到主要内容

AI 文件智能审查平台

把全量核验交给 AI,把专业判断留给人员

面向政务、执法与审批场景的一体化文件质量审查平台:RPA 自动采集 · 文书智能理解 · 规则化审查 · 人工复核闭环 —— 规则可配置、原文可定位、过程可追溯。
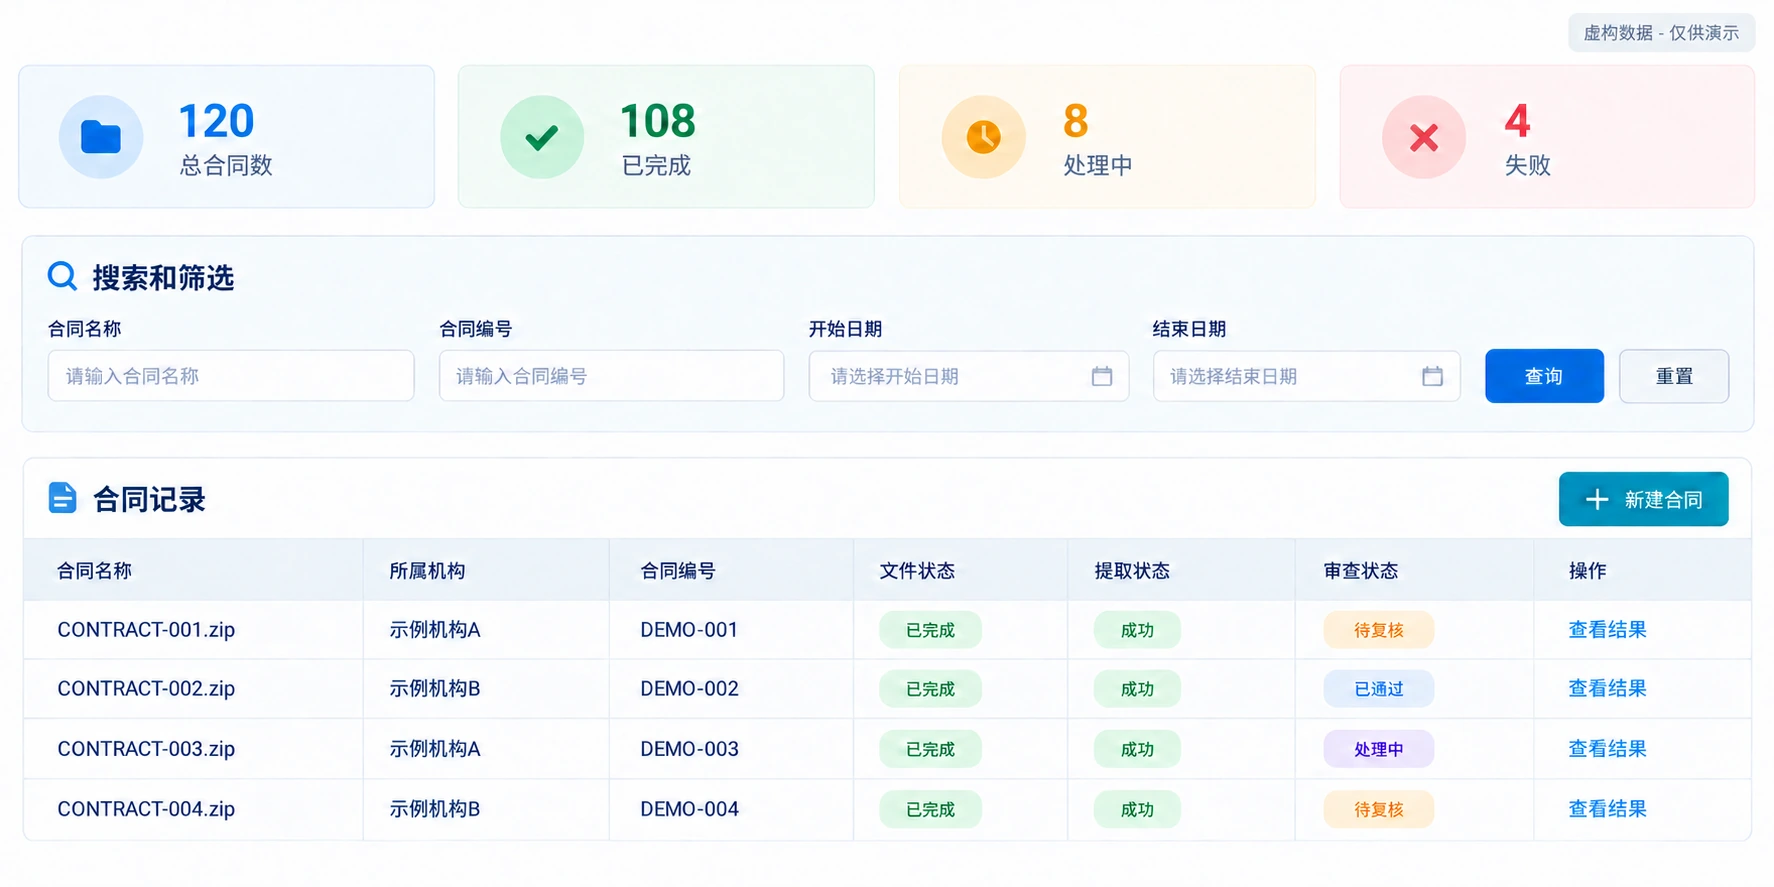
DAYAN GOV REVIEW · 虚构数据演示界面
虚构数据 · DEMO SCREEN审查任务
合同列表 · 审查状态总览
审查任务虚构数据演示界面

界面中的机构、人员、文书、账号及业务数据均为虚构示例,仅用于功能演示。

审查复杂度持续上升,人工审查持续承压

真正的瓶颈不是人员不够认真,而是业务复杂度已经超过纯人工能够长期、稳定承载的边界 —— 重复核对、疲劳与经验差异,持续放大漏判风险。

重复核对

大量文书逐项核对,机械劳动占用专业人员的绝大多数时间。

疲劳漏判

长时间重复核对带来疲劳,漏判风险随工作量持续放大。

经验差异

审查口径依赖个人经验,跨人员、跨机构难以保持一致。

需要平台化智能审查改造:AI 查全量,人员判关键。

AI 覆盖全量审查人员聚焦异常与确认

技术价值不是替代人,而是把专业判断从重复核对中释放出来 —— 责任边界清晰、结果可复核。

01自动汇聚与标准化

统一入口:采集、解压、分类、转 PDF,把不同格式变成统一审查对象。

02文书理解与规则审查

AI 全量核验:识别结构、匹配规则、跨文书比对,输出异常、位置与原文依据。

03异常驱动的人工复核

专业决策:围绕重点问题核对原文,确认、修正并形成最终判断。

全链路智能审查架构业务与技术一体化

一条业务主线贯通材料、任务、问题、复核与统计结果:自动采集 → 统一整理 → 内容识别 → 智能审查 → 重点复核 → 统计治理。

Architecture
01
材料进入 INPUT多源材料统一进入
采集与整理

统一接收不同格式的材料,完成分类整理,建立可审查的文件目录。

压缩包批量解压归档
电子文档统一文档格式
PDF 文件识别页码与结构
扫描图片提取图片文字
处理路径
批量接收分类归档标准化输入
02
智能处理中心 AI PROCESSING文书理解与全量核验
AI 审查

识别文书内容并匹配检查规则,交叉核对关键信息,定位异常与原文依据。

格式统一形成标准输入
OCR 识别提取文字结构
多文件比对核对关联信息
规则判断匹配审查口径
AI 定位关联原文依据
处理路径
内容识别规则核验异常定位
03
审查成果 OUTPUT可定位 · 可复核 · 可追溯
复核与沉淀

将问题、原文和处理结论集中呈现,由人员确认并沉淀可追溯的审查成果。

问题清单汇总异常与提醒
复核结论确认修正与反馈
统计报表呈现质量与趋势
归档追溯关联材料与记录
处理路径
人工确认结果归档质量治理
数据与安全底座
  • 本地化部署
  • 分级分类保护
  • 身份与权限控制
  • 操作审计留痕
贯穿全流程
数据与安全底座:本地化部署 · 数据分级保护 · 身份权限控制 · 操作审计留痕;安全治理贯穿各层 —— RBAC、机构隔离、接口鉴权、密钥管理、敏感信息保护、操作留痕。

资料准备交给流水线异常定位与复核形成闭环

把审查前的资料准备,变成稳定、可追踪、可重复执行的系统流程;AI 负责全量评查与问题定位,最终业务确认由审查人员完成。

自动采集与标准化处理

  • 自动采集 —— 定时执行、状态回传,失败可追踪
  • 统一归档 —— ZIP 解压、文件分类、目录规范化
  • 标准输入 —— 统一 PDF、逐页转图,直接进入 AI 审查
  • 资料准备不再依赖个人习惯

异常定位与复核闭环

  • 1 人工复核 —— 审查人员围绕问题项核对原文
  • 2 AI 高亮定位问题 —— 异常、位置与原文依据一一对应
  • 3 点击高亮 —— 自动跳转多文件比对
  • 4 AI 一键修正内容 —— 确认、修正并形成最终判断
业务前端 · 审查人员

聚焦任务与复核

文件记录、AI 状态、任务进度、异常详情与原文集中呈现,减少跨页面查找与重复登记。

管理后台 · 负责人 / 管理员

沉淀规则与权限

规则、智能体、用户、角色、机构权限与操作日志统一管理,把规则口径与访问边界沉淀进系统。

全量核验,重点复核同步沉淀质量治理数据

从审查效率、质量一致性到管理洞察,形成可持续的数据治理能力。

2,400项检查结果,由系统完成全量判断
2,160项系统判定通过,无需人工介入
90%检查项形成通过结果
10%检查项进入人工重点复核(240 项异常/提醒)
审查员

围绕问题项核对原文

不再逐项全量核对,聚焦 10% 的异常与提醒项。

负责人

统一规则与审查口径

规则沉淀为组织能力,跨人员、跨机构保持一致。

管理者

掌握处理量和问题分布

任务、异常、复核全程留痕,质量数据可统计、可分析。

本地部署,政务云适配构建安全治理体系

形成「本地可控、等保可支撑、数据可保护、操作可审计、运行可持续」的政府项目安全体系。

本地化部署

私有化与政务云适配

支持私有化部署与政务云适配;服务、数据库和文件存储按项目环境落地;网络分区与机构数据隔离。

等保合规支撑

等级保护要求

依据等级保护要求建设安全能力;配合定级、备案、测评与整改;形成制度、技术和审计材料。

数据平台安全

分级分类与最小权限

数据分级分类与最小权限访问;传输、存储加密及敏感信息脱敏;数据使用、导出与销毁全程管控。

身份与权限

RBAC 角色权限

统一身份认证;RBAC 角色权限;机构隔离;关键操作二次校验。

接口与应用

鉴权与加固

接口鉴权、访问控制、上传校验;密钥管理、漏洞修复、安全加固。

运维与审计

留痕与持续巡检

集中日志、异常告警、审计留痕;备份恢复、应急响应、持续巡检。

从试点验证到正式交付过程可控,成果可交付

分阶段确认范围、建设系统并完成验收:测试可复现 · 功能可验证 · 数据可保护 · 结果可追溯 · 服务可持续。

01试点测试

明确场景、样本与目标;校准规则与判断口径;验证核心业务流程。

02合作确认

明确建设范围与责任;确认部署方式和计划;对齐项目验收标准。

03建设实施

完成功能开发与集成;开展联调与安全加固;完成培训和上线准备。

04验收交付

完成功能与安全验收;移交系统和项目资料;进入运行与持续服务。

审查更全面

问题不再遗漏在文件中

AI 覆盖全量材料与检查项,审查人员围绕重点异常确认。

标准更统一

规则沉淀为组织能力

审查口径统一进入系统,跨人员、跨机构保持一致。

管理更透明

过程有迹,结果有据

任务、异常、复核全程留痕,质量数据可统计、可分析。

审查任务 · 演示界面

左右、上下滑动查看完整界面,数据均为虚构示例。